Создание роли
Права
Для создания роли у вас должна быть роль с флажком «Администратор системы».
- Перейдите в раздел Пользователи → вкладка Роли.
- Нажмите кнопку «Создать роль» в правом верхнем углу.
- В открывшемся окне «Новая роль» заполните поля и отметьте полномочия.
- Нажмите кнопку «Создать».
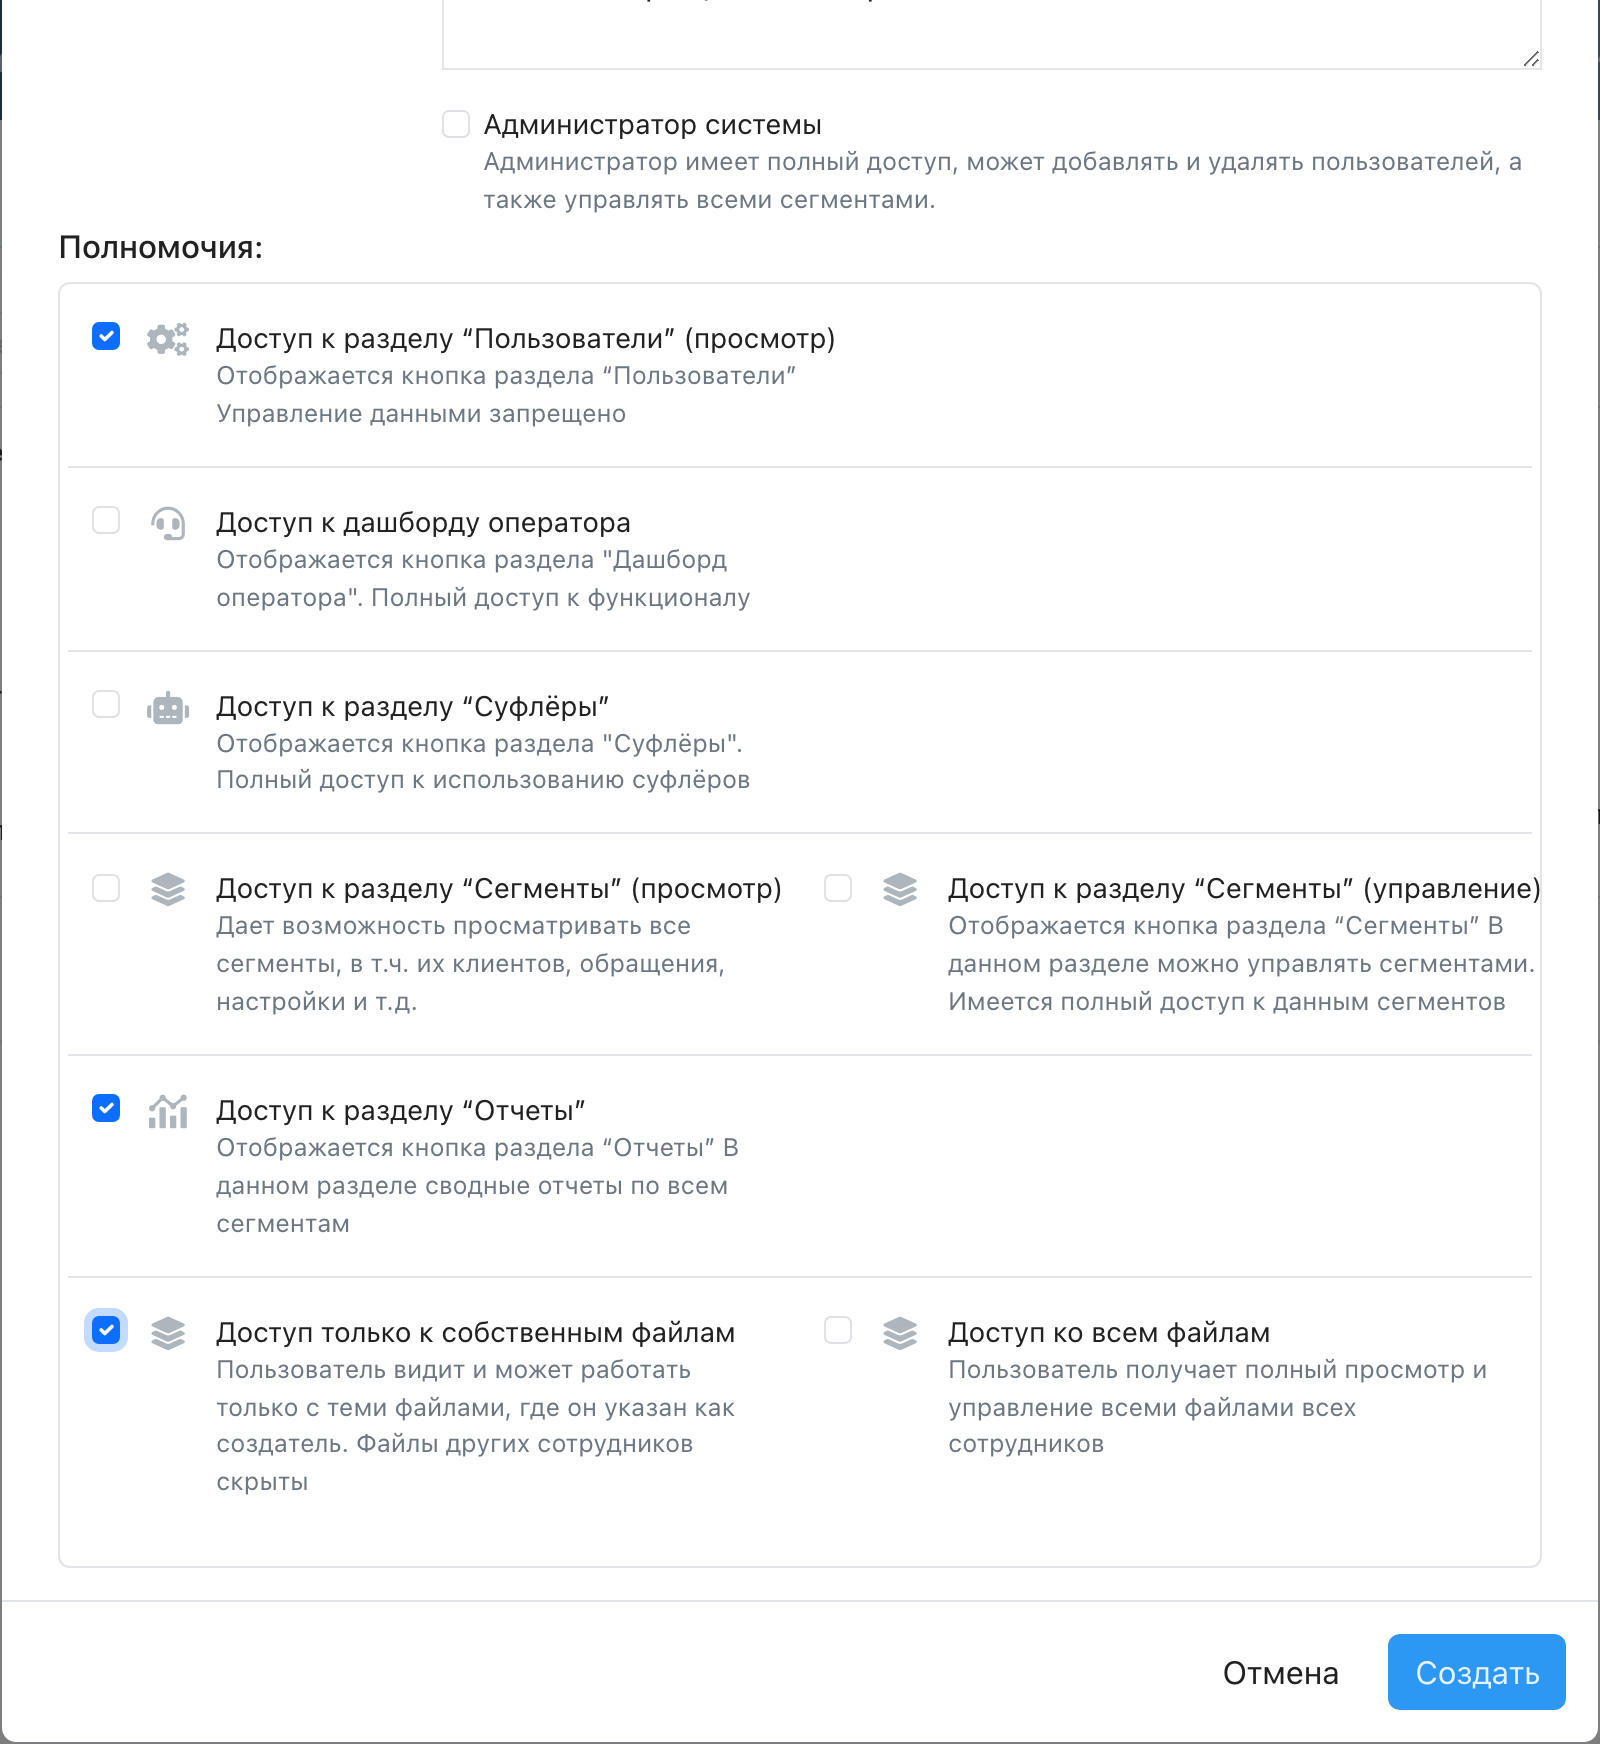
Окно «Новая роль»
| Поле | Описание |
|---|---|
| «Название:» | Обязательное поле. Подсказка в поле — «Например, администратор». |
| «Имя на английском:» | Служебное имя роли. Подсказка в поле — «Например, operator-role». |
| «Описание:» | Обязательное поле. Подсказка в поле — «Краткое описание роли». |
| «Администратор системы» | Флажок: администратор имеет полный доступ, может добавлять и удалять пользователей, а также управлять всеми сегментами. |
Если флажок «Администратор системы» установлен, список полномочий в окне скрыт — администратору доступны все полномочия без отдельной отметки.
Глобальные полномочия
| Полномочие | Что даёт |
|---|---|
| «Доступ к разделу „Пользователи“ (просмотр)» | Просмотр раздела «Пользователи», без изменения данных. |
| «Доступ к дашборду оператора» | Доступ к разделу «Дашборд оператора». Отображается только при наличии лицензии iQ Pro. |
| «Доступ к разделу „Суфлёры“» | Доступ к разделу «Суфлёры». Отображается только при наличии лицензии iQ Pro. |
| «Доступ к разделу „Сегменты“ (просмотр)» | Просмотр всех сегментов, в том числе их клиентов, обращений и настроек. |
| «Доступ к разделу „Сегменты“ (управление)» | Управление сегментами и полный доступ к их данным. |
| «Доступ к разделу „Отчеты“» | Доступ к разделу «Отчеты» со сводными отчётами по всем сегментам. |
| «Доступ только к собственным файлам» | Пользователь видит и может работать только с файлами, где он указан создателем; файлы других сотрудников скрыты. |
| «Доступ ко всем файлам» | Полный просмотр и управление всеми файлами всех сотрудников. |
к сведению
Состав проектных полномочий сегмента настраивается отдельно — см. Полномочия и роли в сегменте.