Маскирование персональных данных
Инструкция описывает настройку и применение маскирования данных в iQChannels 4.12. Функциональность доступна при активной лицензии «Маскирование данных» и настраивается отдельно для каждого сегмента.
1. Назначение
Модуль маскирования скрывает чувствительные данные клиентов (номера телефонов, адреса электронной почты, ФИО и другие) при выводе данных за пределы системы: в файлы экспорта, во внешние системы и каналы, в серверные журналы. Маскирование выполняется по правилам, которые настраивает администратор сегмента.
Модуль не изменяет работу внутри системы:
- Данные в базе хранятся в исходном виде.
- Операторы видят полные данные клиентов и обращений в веб-интерфейсе.
- Входящие сообщения не изменяются.
- Поиск, фильтры, отчёты и аналитика работают по исходным значениям.
2. Лицензия и права
Лицензия
Функциональность включается лицензией «Маскирование данных». Лицензия активируется на сервере лицензий; её состояние отображается в админ-панели: Настройки → Лицензия, строка «Маскирование данных» (после строки ElasticSearch).
Без лицензии вкладка настроек маскирования скрыта.
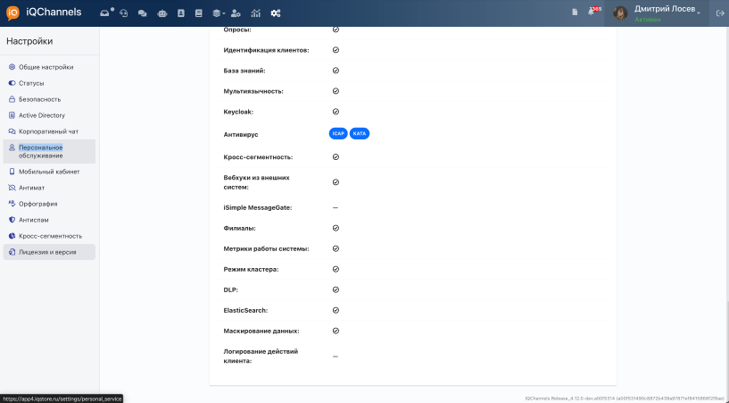
Рисунок 1 — активированный модуль маскирования данных
Права
Работа с настройками требует проектных прав (Сегмент → Пользователи → Роли → Карточка роли → Доступы в сегменте):
- Просмотр настроек маскирования данных — открывает вкладку с профилями и правилами только для чтения.
- Управление настройками маскирования данных — создание, изменение, удаление, включение и выключение профилей и правил. Включает право просмотра.
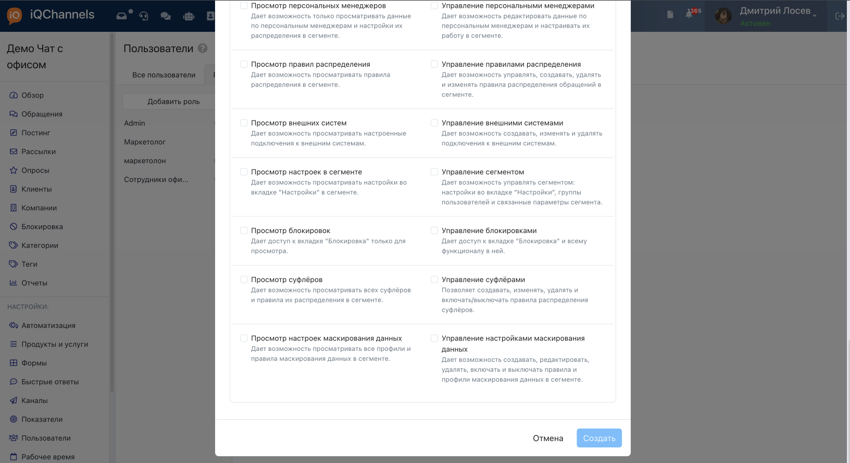
Рисунок 2 — полномочия сегмента для управления маскированием
3. Включение
Маскирование настраивается на вкладке Сегмент → Настройки → Маскирование данных.
Для включения необходимо установить чекбокс «Использовать маскирование данных» (по умолчанию выключен) и нажать кнопку «Сохранить».
Для изменения настройки нужны права:
- «Управление настройками маскирования данных»;
- «Управление сегментом».
Маскирование применяется только правилами включённых профилей. Если включённых профилей нет, данные передаются без изменений.
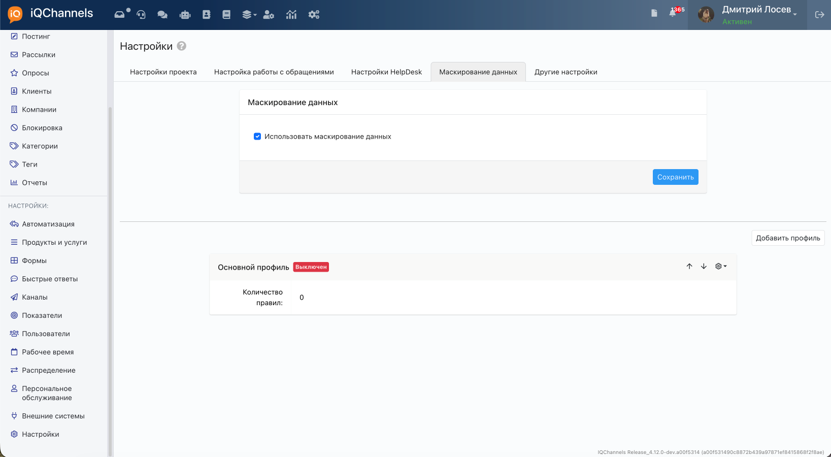
Рисунок 3 — вкладка «Маскирование данных» с включенным маскированием
4. Профили
После включения маскирования на вкладке отображается список профилей.
Профиль — это набор правил маскирования со своим порядком применения.
Кнопка «Добавить профиль» открывает окно создания с полем «Название». Новый профиль создаётся выключенным.
Требования к названию профиля:
- Длина — от 1 до 256 символов.
- Название должно быть уникальным.
- Если профиль с таким именем уже существует, сохранение не выполняется и отображается ошибка: «Профиль маскирования с таким именем уже существует».
Профиль без правил допустим — он ничего не маскирует.
Для каждого профиля в списке отображаются:
- Название.
- Значок «Включен» или «Выключен».
- Количество правил: N.
Стрелки вверх и вниз позволяют изменить порядок профилей. Правила применяются сверху вниз по списку.
Можно включить несколько профилей одновременно — применяются правила всех включённых профилей по порядку.
Меню профиля (шестерёнка) содержит следующие пункты:
- «Настроить правила».
- «Включить».
- «Выключить».
- «Изменить».
- «Удалить».
В зависимости от текущего состояния профиля доступен только один из пунктов: «Включить» или «Выключить».
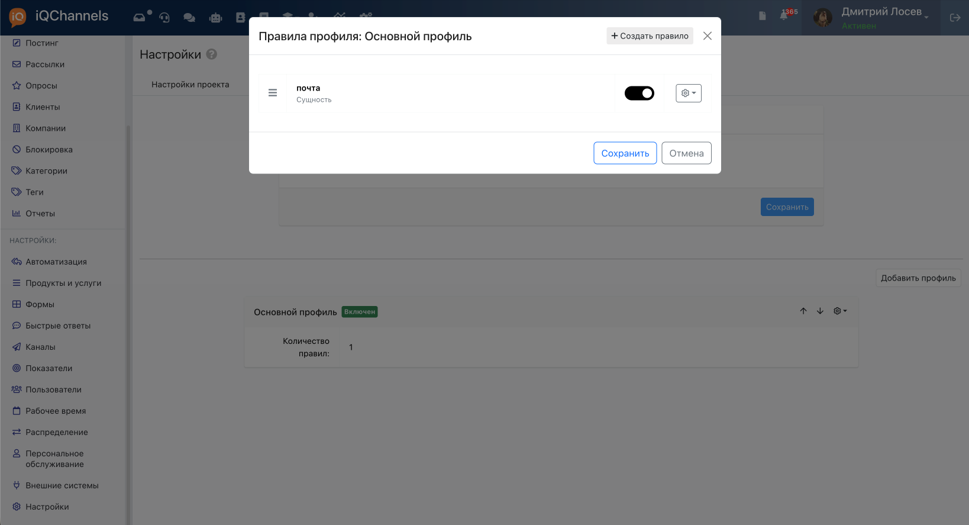
Рисунок 4 — окно редактирования правил профилей
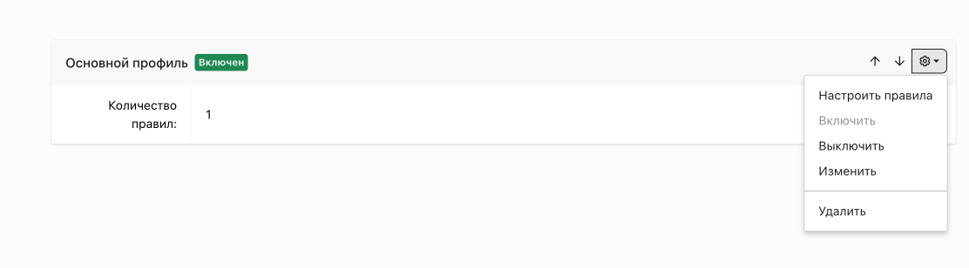
Рисунок 5 — действия с профилем
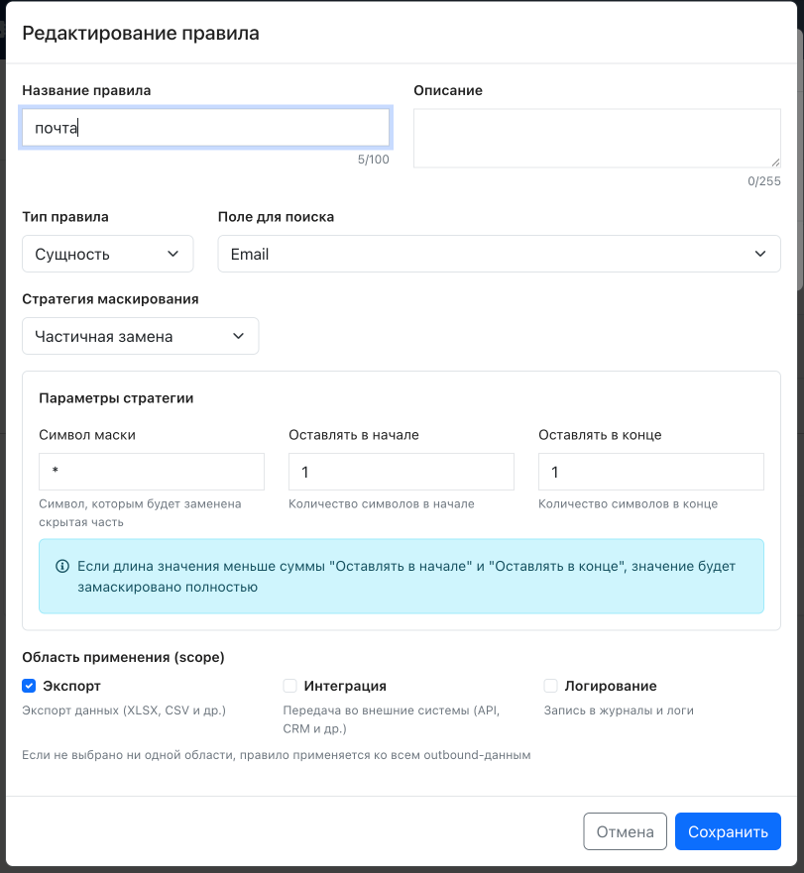
Рисунок 6 — окно создания/редактирования правил профиля
5. Правила
Правила настраиваются в окне «Правила профиля» (пункт «Настроить правила» в меню профиля).
Окно содержит:
- Список правил.
- Кнопку «Создать правило».
- Кнопки «Сохранить» и «Отмена».
Если правил нет, отображается сообщение: «Правила для данного профиля не найдены».
Каждое правило в списке содержит:
- Название.
- Тип: «Регулярное выражение» или «Сущность».
- Тумблер включения.
- Меню (шестерёнка).
В меню доступны действия:
- «Изменить» и «Удалить» — при наличии права управления.
- «Просмотреть» — без права управления. Правило открывается только для чтения.
Порядок правил меняется перетаскиванием за ручку слева. Правила применяются сверху вниз.
Форма правила
Форма создания и редактирования правила содержит следующие поля:
| Поле | Описание | Обязательность |
|---|---|---|
| Название правила | Название правила, до 100 символов | Обязательное |
| Описание | Описание правила, до 255 символов | Необязательное |
| Тип правила | «Регулярное выражение» или «Сущность» | Обязательное |
Регулярное выражение
При выборе типа «Регулярное выражение» отображается дополнительное поле «Регулярное выражение».
Правило находит в тексте все совпадения с заданным шаблоном. Выражение применяется ко всему тексту исходящих данных.
Сущность
При выборе типа «Сущность» отображается дополнительное поле «Поле для поиска» со следующими вариантами:
- «ФИО Клиента».
- «Номер телефона».
- «Email».
- «ИНН».
- «День рождения клиента».
Правило ищет в тексте текущее значение выбранного поля карточки клиента.
Особенности поиска:
- Поиск выполняется без учёта регистра.
- Если значение поля пустое, правило пропускается.
- Полное ФИО ищется только в том случае, если заполнены все части имени.
- Также маскируются имя клиента и сочетание имени и отчества. Каждое сочетание применяется только при заполнении всех входящих в него частей.
Стратегия маскирования
Стратегия определяет, что происходит с найденным значением.
Доступны следующие варианты:
Заменить
Значение заменяется строкой, указанной в параметре «Строка замены». Если строка замены пустая, значение удаляется.
Удалить
Найденное значение полностью удаляется из текста.
Частичная замена
Значение маскируется с сохранением части исходных символов.
При выборе этой стратегии отображается блок «Параметры стратегии»:
- Оставлять в начале — количество исходных символов, сохраняемых в начале значения.
- Оставлять в конце — количество исходных символов, сохраняемых в конце значения.
- Символ маски — символ, которым заменяются скрытые части значения (по умолчанию
*).
Для стратегии «Частичная замена» форма показывает предупреждение:
Если длина значения меньше суммы «Оставлять в начале» и «Оставлять в конце», значение будет замаскировано полностью.
Пример частичной замены:
Исходный номер: 79991234567.
Параметры стратегии:
- Оставлять в начале:
2. - Оставлять в конце:
2. - Символ маски:
*.
Результат: 79*******67.
Область применения
Чекбоксы «Экспорт», «Интеграция» и «Логирование» ограничивают области, в которых срабатывает правило.
- Если не выбрана ни одна область, правило применяется ко всем исходящим данным.
- Если выбрано несколько областей, правило срабатывает при совпадении хотя бы одной из выбранных областей.
Если при выполнении правило завершается ошибкой (например, из-за некорректного регулярного выражения), обработка остальных правил не прерывается.
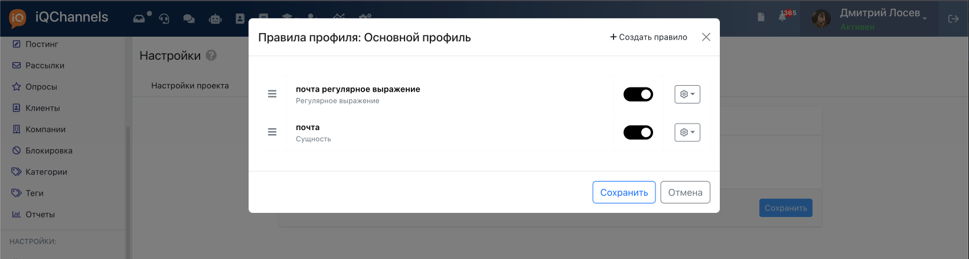
Рисунок 7 — несколько правил маскирования
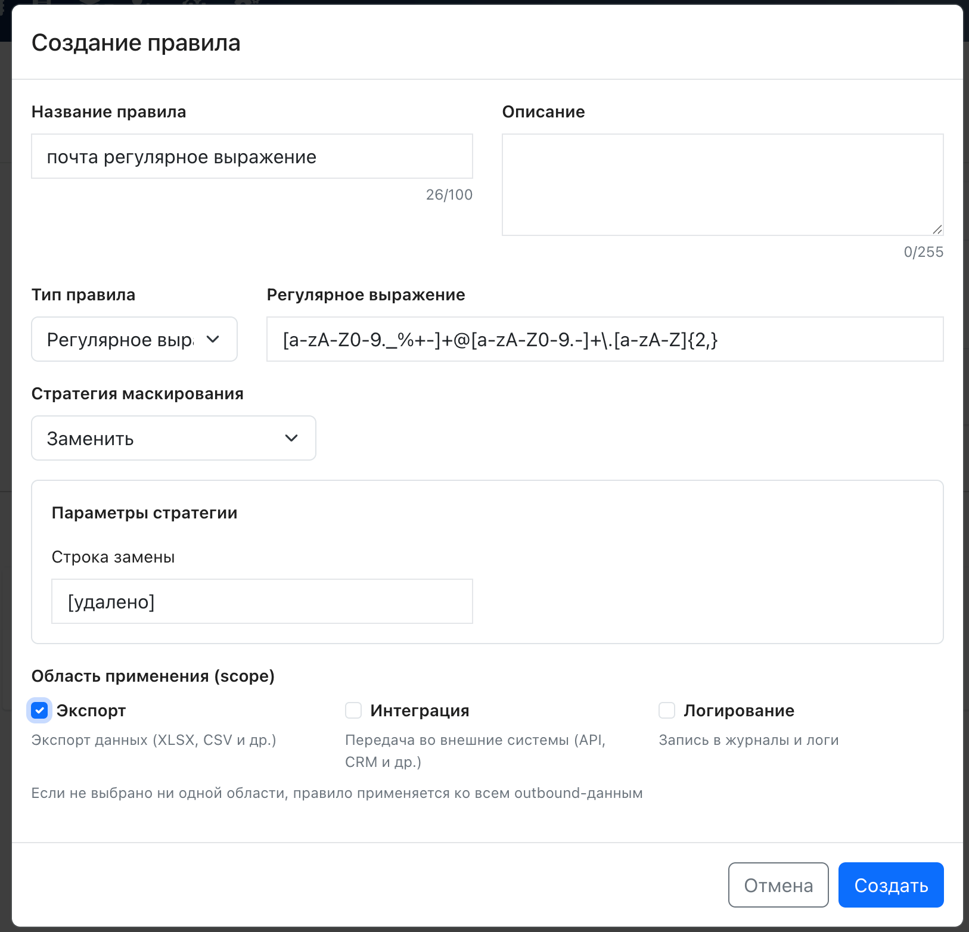
Рисунок 8 — настройка правила с регулярным выражением
6. Где применяется
Маскирование выполняется в зависимости от выбранной области применения правила.
| Область | Что попадает под маскирование |
|---|---|
| Экспорт | Все выгрузки в файлы XLSX/CSV, включая выгрузки отчётов и аналитики |
| Интеграция | Исходящие сообщения во внешние каналы (Telegram, VK, Viber, Facebook, MAX, Edna, Email, Infobip и другие); исходящие вебхуки; push-уведомления операторам; подсказки-суфлёры; передачи данных бот-платформам |
| Логирование | Серверные журналы системы |
Куда маскирование не применяется
Маскирование не затрагивает:
- Веб-интерфейс операторов (списки и карточки клиентов и обращений).
- Мобильные приложения и веб-виджет (публичный API).
- Хранение данных в базе.
- Входящие сообщения.
- Поиск, фильтры, отчёты и аналитику на экране.
Важно: при выгрузке отчётов и аналитики в файл маскирование применяется.
7. Аудит
Действия с настройками маскирования фиксируются в серверных журналах:
- Включение и выключение маскирования в сегменте.
- Создание, изменение и удаление профилей.
- Включение и выключение профилей.
- Создание, изменение и удаление правил.
- Включение и выключение правил.
Для большинства событий указываются пользователь и результат операции.
Данные клиентов, подпадающие под маскирование, в журналы не записываются — сохраняется только техническая информация об операции.
Отдельного экрана аудита маскирования в интерфейсе нет.
8. Ограничения и нюансы
- Маскирование действует только при выводе данных за пределы системы. Внутри системы данные отображаются в исходном виде.
- Правила нескольких включённых профилей применяются последовательно, в порядке расположения профилей и правил.
- Порядок правил важен: каждое следующее правило обрабатывает результат предыдущего. Итоговое значение зависит от последовательности применения правил.
- Регулярное выражение применяется ко всему тексту исходящих данных.
- Поиск и фильтрация внутри системы работают по исходным значениям. Маскирование не мешает находить клиентов по телефону, email и другим данным.